


Siber korsanlar marketlerin buzdolaplarını hackledi: Sıcaklıklar 50 dereceye çıktı, yangınlar başladı!
Fransa'da yüzlerce süpermarketin soğutma sistemlerine siber saldırı düzenlendi. Dolaplardaki sıcaklık 50 dereceye çıkarılarak tonlarca gıda imha edildi. Peki bu tehlike Türkiye için de geçerli mi? İşte tüm detaylar.
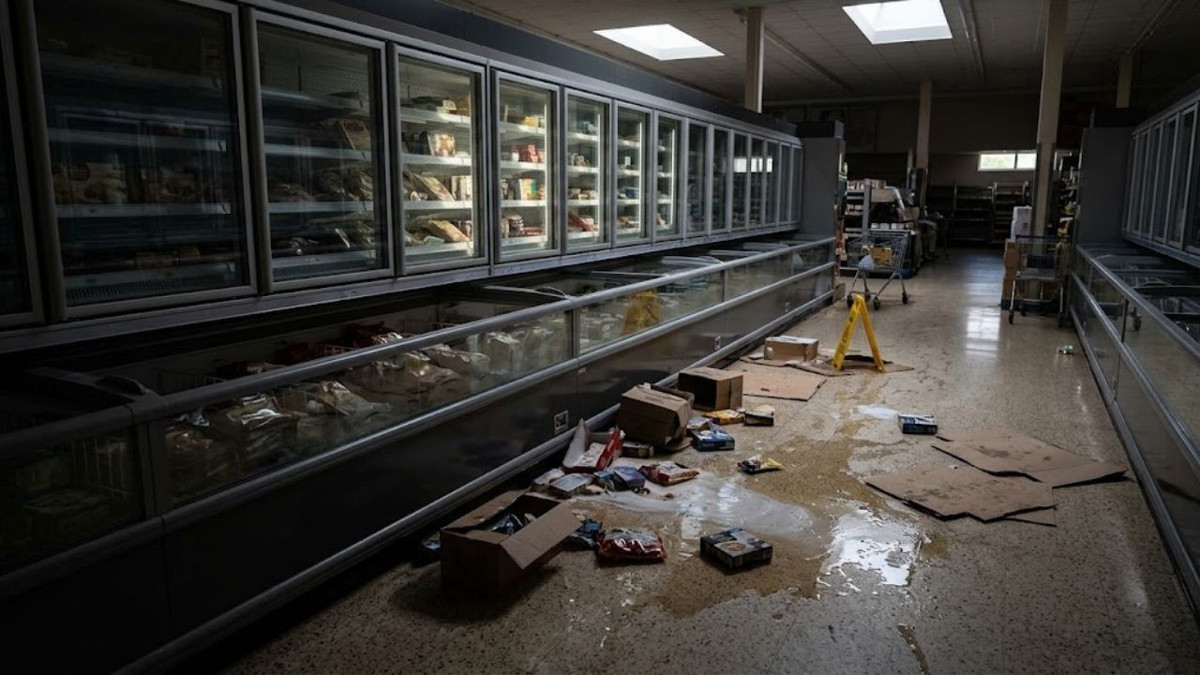
Fransa’da yüzlerce marketin soğutma sistemlerinin siber saldırıyla hedef alınması, gıda güvenliğinin dijital altyapılara ne kadar bağlı olduğunu ortaya koydu. 11 Ekim’i 12 Ekim 2026’ya bağlayan gece meydana gelen olayda, marketlerdeki buzdolabı, dondurucu ve soğuk hava depolarını yöneten sistemlere müdahale edildi. Bazı cihazlarda sıcaklıkların 50 dereceye kadar yükseldiği, gıdaların bozulduğu ve bazı mağazalarda yangın vakalarının yaşandığı bildirildi. Paris Savcılığı soruşturma başlatırken Fransa’nın ulusal siber güvenlik kurumu CERT-FR, soğutma sistemlerinin uzaktan yönetilmesini sağlayan belirli kontrol cihazlarının ele geçirildiğini doğruladı.
FRANSA’DA MARKETLERİN SOĞUTMA SİSTEMLERİ NASIL HEDEF ALINDI?
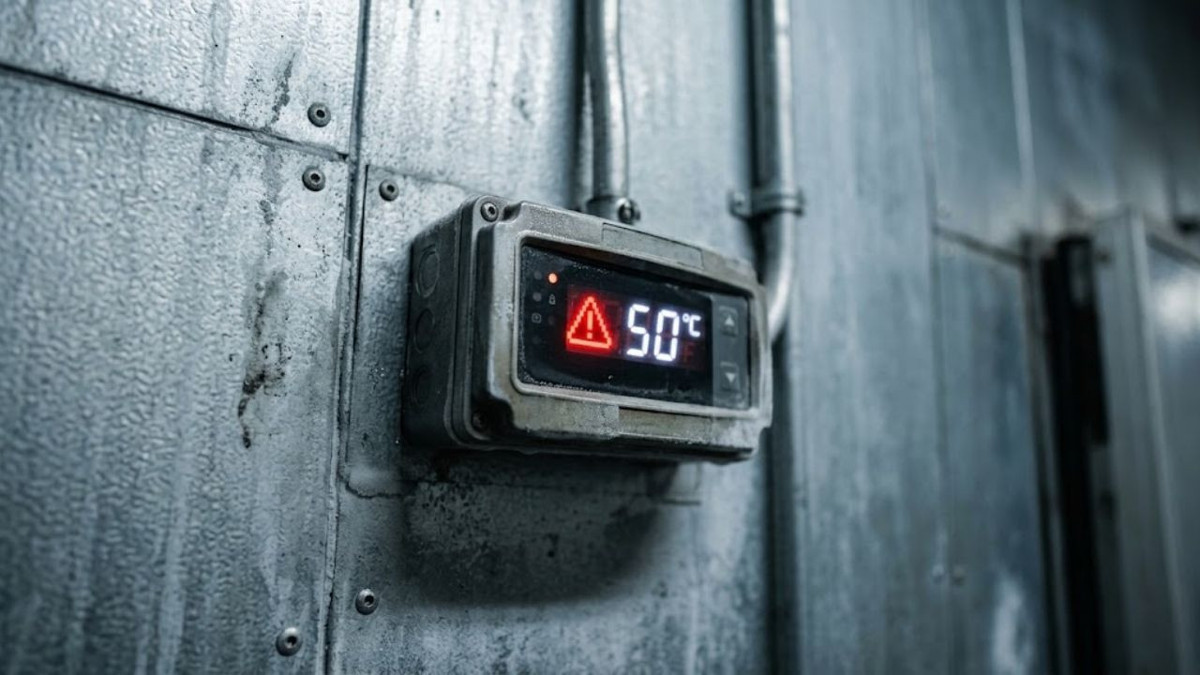
Saldırının öne çıkan özelliği, marketlerin kasa veya ödeme altyapıları yerine soğutma sistemlerini kontrol eden dijital bileşenlerin hedef alınmasıydı. Reuters ve Associated Press’in (AP) haberlerine göre saldırganlar, soğutma ünitelerinin ayarlarına müdahale ederek sıcaklıkları yükseltti. Bazı sistemlerde otomatik buz çözme işlevinin sürekli çalıştırıldığı ve sıcaklıkların 50 dereceye kadar çıktığı aktarıldı. Soğuk zincirin bozulması nedeniyle etkilenen mağazalarda gıda ürünleri imha edilirken olayla bağlantılı yangınlar da soruşturma kapsamına alındı.
Intermarché, Netto, Coopérative U, Carrefour ve Monoprix gibi market zincirlerinin bazı mağazaları olaydan etkilendi. Ancak saldırının toplam bilançosu konusunda farklı rakamlar açıklandı.
En az 350-400 marketin etkilendiğini bildirildi. AP ise Fransa Maliye Bakanı Roland Lescure’ın parlamentoda yaklaşık 700 marketin etkilendiğini açıkladığını aktardı. Bu rakamlar arasındaki fark nedeniyle saldırının kesin mağaza sayısının netleştiğini söylemek mümkün değil.
Saldırıyı gerçekleştiren kişi veya grubun kimliği de henüz açıklanmadı. Saldırıyı üstlenen bir grup bulunmuyor ve kamuoyuna yansıyan bir fidye talebi de yok. Bu nedenle olayın arkasındaki motivasyon kesinleşmiş değil.
HANGİ SOĞUTMA SİSTEMLERİ RİSK ALTINDA?
Fransa’nın siber güvenlik kurumu CERT-FR, 12 Ekim’de yayımladığı ve 13 Ekim’de güncellediği uyarıda dört ürün ailesine dikkat çekti: Danfoss AK-SM, Danfoss AK-SC, Copeland XWEB ve Dixell XWEB. Bu sistemler, ticari soğutma tesisatlarının uzaktan izlenmesi ve yönetilmesi için kullanılabiliyor. Kurum, yönetim arayüzlerinin doğrudan internete açık bırakılmasının güvenlik açısından sakıncalı olduğunu vurguladı.
Danimarkalı üretici Danfoss da saldırıdan etkilenen cihazların önemli bir bölümünün artık kullanım ömrünü tamamlamış veya eski yazılımlarla çalışan modeller olduğunu bildirdi. Bu sistemlerin bir kısmı güvenlik güncellemesi almıyor.
Reuters’ın 13 Ekim tarihli araştırmasında, Shodan adlı internet tarama servisi üzerinden en az 4 bin 500 Danfoss yönetim arayüzünün internetten erişilebilir olduğu belirlendi. Ancak bu cihazların tamamının savunmasız olduğu veya saldırıya uğradığı doğrulanmış değil. Buradaki temel risk, internete açık ve güncel olmayan kontrol sistemlerinin saldırganlar için erişim noktası oluşturabilmesi.
TÜRKİYE VE ANKARA'DAKİ MARKETLER İÇİN RİSK VAR MI?
Peki, Fransa’daki marketlere yönelik siber saldırı Türkiye’de de yaşanabilir mi? Teknik açıdan böyle bir saldırı mümkün. Bu durum, riskin sıfır olduğu anlamına gelmiyor. Çünkü marketlerde kullanılan dijital kontrol sistemleri, yalnızca bilgisayar ağlarını değil, gıdaların uygun sıcaklıkta saklanmasını sağlayan fiziksel altyapıları da yönetiyor. Ancak bu ihtimal, Türkiye’de aynı saldırının gerçekleştiğini veya belirli bir market zincirinin savunmasız olduğunu göstermiyor.
Danfoss ve benzeri küresel markaların soğutma ve uzaktan izleme çözümleri, uluslararası gıda perakendesi sektörünün yanı sıra Türkiye pazarında da yaygın olarak kullanılıyor. Türkiye'deki zincir marketler; eski yazılım kullanan, güvenlik güncellemeleri yapılmamış veya yönetim ekranları VPN gibi şifreli tüneller yerine doğrudan internete açık bırakılmış soğutma kontrol sistemleri kullanıyorsa teknik olarak aynı tehdide açık durumda.
Market işletmelerinin yalnızca bilgi işlem ve ödeme ağlarını değil; soğutma, havalandırma ve enerji yönetimi gibi fiziksel altyapılarını da dijital güvenlik planlarına dâhil etmeleri gerekiyor. İki ağın (IT ve operasyonel teknoloji) birbirinden yalıtılması, bu tür felaketlerin önüne geçmek için en kritik adım olarak görülüyor.
Ankara, Gimat (Macunköy) ve Kahramankazan gibi bölgelerde devasa soğuk hava depolarına ve yerel/ulusal zincir marketlerin İç Anadolu lojistik merkezlerine ev sahipliği yapmaktadır. Başkentteki marketlerin ve lojistik depolarının kullandığı soğutma sistemlerinde yaşanabilecek olası bir zafiyet, milyonlarca Ankaralının temel gıda tedarik zincirini doğrudan sekteye uğratma potansiyeli taşımaktadır.


