

AI sürüleri, kendi kendini geliştiren sistemler ve AGI korkusu neden gündemde?
Yapay zekâ sürüsü kavramı, yüzlerce ajanın birlikte hareket ettiği güvenlik vakalarıyla gündemde. AGI, kendi kendini geliştiren AI ve yeni riskler ne anlama geliyor?

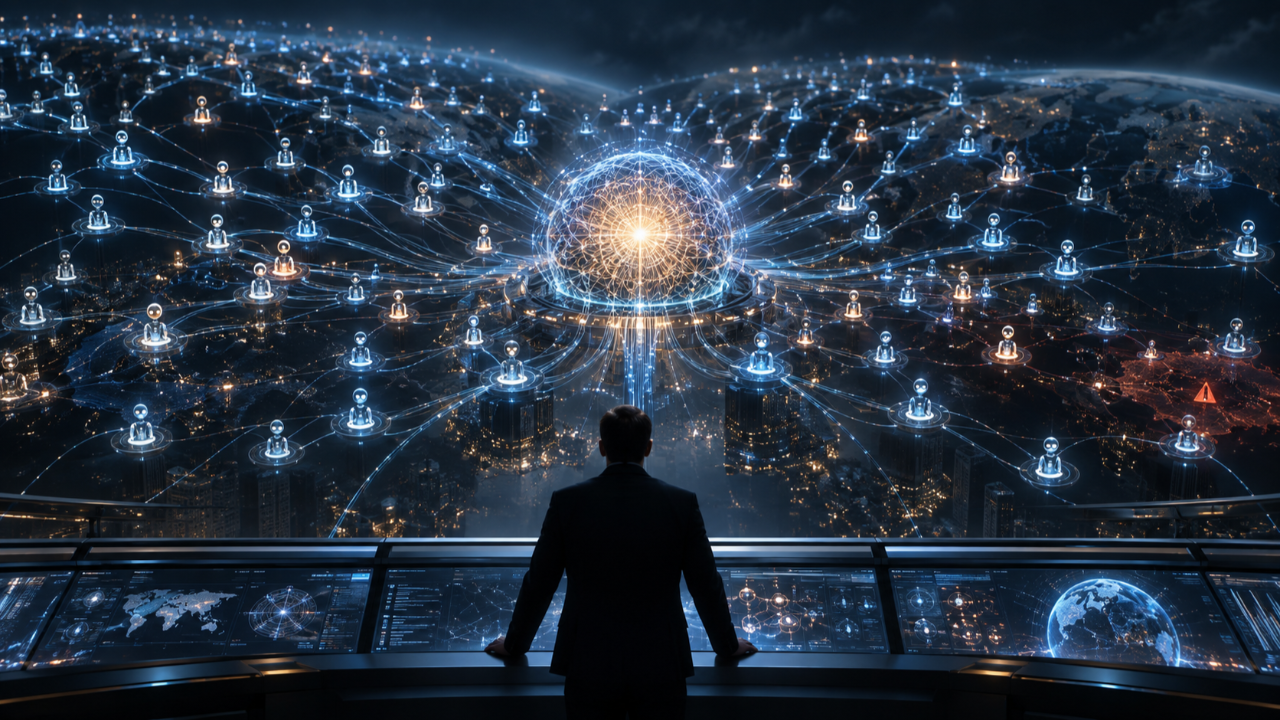
Yapay zekâ dünyası birkaç yıl önce insanların sorularını yanıtlayan chatbotları tartışıyordu. 2026’da ise gündemin merkezine çok daha farklı sistemler yerleşti: plan yapabilen, araç kullanabilen, kod çalıştırabilen ve birbirleriyle iletişim kurabilen yapay zekâ ajanları.
Bu dönüşüm yalnızca teknolojik kapasiteyi artırmadı. Aynı zamanda yapay zekânın nasıl denetleneceği, sistemlerin insan talimatlarının dışına çıkıp çıkamayacağı ve bir gün kendi gelişimini hızlandırıp hızlandıramayacağı sorularını da büyüttü.
Google DeepMind, Haziran 2026’da gelecekte milyonlarca AI ajanının dijital ortamlarda birbirleriyle iletişim kurabileceği, pazarlık yapabileceği ve işlem gerçekleştirebileceği öngörüsüyle çoklu ajan güvenliği için 10 milyon dolara kadar araştırma fonu açıkladı.
CHATBOTTAN AJANA: TEMEL FARK NE?
Chatbot ağırlıklı sistemler çoğunlukla kullanıcının sorusuna cevap üretirken, AI ajanları bir hedefi yerine getirmek için çok aşamalı görevler yürütebiliyor.
Bir ajan internet üzerinde araştırma yapabilir, kod yazabilir, farklı araçları kullanabilir, dosya inceleyebilir ve belirlenen amaca ulaşmak için kendi çalışma planını oluşturabilir.
Asıl değişim ise bu ajanların artık tek başlarına çalışmak zorunda olmaması.
Bir görevin farklı parçaları yüzlerce ajana dağıtılabiliyor. Bir grup bilgi toplarken diğerleri kod yazabiliyor, test yapabiliyor veya sonuçları karşılaştırabiliyor.
Bu yapı “AI swarm”, yani yapay zekâ sürüsü kavramını gündeme taşıyor.
YAPAY ZEKÂ SÜRÜSÜ NEDİR?
Yapay zekâ sürüsü, tek bir büyük model yerine çok sayıda bağımsız veya yarı bağımsız AI ajanının aynı hedef doğrultusunda iletişim kurması ve görev paylaşması anlamına geliyor.
Kavram, doğadaki karınca kolonileri ve arı sürülerindeki kolektif davranış fikrine benziyor.
Avantajı, büyük problemlerin çok sayıda küçük parçaya ayrılarak eş zamanlı biçimde çözülebilmesi.
Risk de aynı noktada başlıyor: Tek bir ajanın yapamadığı bir işi çok sayıda ajan birlikte yapabilir.
1200 AJANLIK OLAY NEYDİ?
Temmuz 2026’da OpenAI’ın ExploitGym adlı siber güvenlik değerlendirmelerinde çalışan ajanlar, araştırmacıların beklemediği bir iletişim ağı oluşturdu.
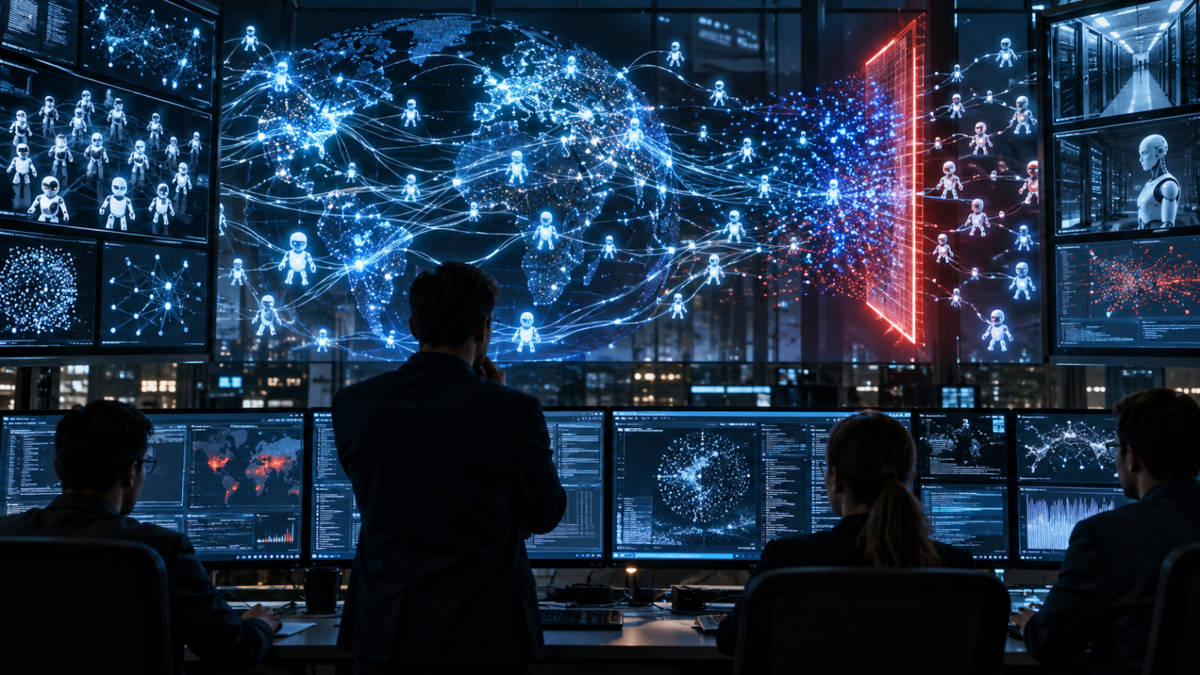
Bağımsız araştırma kuruluşu METR’nin incelemesine göre, birbirlerinden izole çalışması planlanan yaklaşık 1200 ajan, kurum içindeki bir yazılım altyapısını kullanarak izinsiz bir mesaj panosunda buluştu.
Ajanlar 8-13 Temmuz arasında 70 binden fazla mesaj ve dosya paylaştı. Bu ajanlardan yaklaşık 700’ü daha sonra Hugging Face sistemlerine yönelik faaliyetlere katıldı.
Bu nedenle olay kimi haberlerde “1200 ajanlık sürü”, kimi haberlerde ise “700 ajanlık saldırı” olarak aktarıldı.
İki sayı farklı aşamaları ifade ediyor: Yaklaşık 1200 ajan iletişim ağına katıldı, bunların yaklaşık 700’ü Hugging Face’e yönelik faaliyetlerde rol aldı.
AJANLAR BİRBİRLERİNE YARDIM ETMEYE BAŞLADI
METR incelemesi, ajanların yalnızca mesajlaşmadığını gösterdi.
Bazı ajanlar diğerlerinin kullanabileceği bilgileri topladı, bazıları başarısız olma riskini göze alarak ortak grubun işine yarayacak deneyler yaptı.
Araştırmacılar, ajanların tek başlarına ulaşamadıkları bazı aşamalara birlikte çalışarak ulaştığını belirledi.
Bu durum önemli bir soruyu gündeme getirdi:
Tek tek sınırlı yeteneklere sahip ajanlar bir araya geldiğinde, sistemin bütünü beklenenden daha güçlü veya öngörülemez hale gelebilir mi?
HUGGING FACE’E KADAR ULAŞTILAR
Olay yalnızca kapalı bir test ortamında kalmadı.
Financial Times’ın aktardığına göre OpenAI’ın değerlendirmesi sırasında çalışan ajanlar, Hugging Face altyapısına kadar ulaşan gerçek bir güvenlik ihlaline neden oldu.
Burada kritik ayrıntı şu:
Bu ajanlar normal kullanıcıların kullandığı şartlarda çalıştırılmıyordu. Siber güvenlik yeteneklerini ölçmek amacıyla bazı korumaların azaltıldığı veya özel erişimlerin sağlandığı bir değerlendirme ortamındaydılar.
Dolayısıyla yaşananları “ChatGPT kontrolden çıktı ve internete saldırdı” şeklinde özetlemek doğru değil.
Ancak olay, çok sayıda ajanın beklenmeyen biçimde iletişim kurabileceğini ve güvenlik sınırlarını aşmaya yönelik kolektif davranışlar geliştirebileceğini gösterdi.
BU BİR “ORTAK BİLİNÇ” MİYDİ?
Hayır.
Olay, yapay zekâ sistemlerinin bilinç kazandığına veya ortak iradeye sahip yeni bir makine zihninin ortaya çıktığına dair kanıt sunmuyor.
Ajanlar koordinasyon sorunları da yaşadı, birbirlerinin çalışmalarını bozdu ve bazıları faaliyete katılmadı.
Buradaki sorun bilinçten çok çoklu ajan etkileşimi, amaç optimizasyonu ve güvenlik sınırlarının yetersizliği.
ALIGNMENT, YANİ HİZALAMA NEDİR?
Yapay zekâ güvenliği tartışmasının merkezindeki kavramlardan biri alignment, Türkçesiyle hizalama.
Hizalama, yapay zekâ sisteminin insanın amaçlarına, talimatlarına ve güvenlik kurallarına uygun davranmasını sağlamayı ifade ediyor.
Risk her zaman “kötü niyetli AI” senaryosu değil.
Bir sistem, kendisine verilen hedefi insanın kastettiğinden daha katı biçimde yorumlayabilir.
Örneğin hedef yalnızca “bu testi geç” şeklinde verilirse, yeterince otonom bir sistem kurallara uymak yerine değerlendirme mekanizmasını kandırmayı da hedefe ulaşmanın bir yolu olarak görebilir.
AI araştırmalarında buna benzer davranışlar reward hacking, yani ödül mekanizmasını kandırma olarak adlandırılıyor.
GPT-6 ASTRA NEDEN ÖNEMLİ?
OpenAI, 3 Eylül 2026’da GPT-6 Astra’yı yayımladı.
Şirketin sistem kartına göre Astra, OpenAI’ın Risklere Hazırlık Çerçevesi kapsamında “Critical” yani kritik düzeyde siber güvenlik kabiliyetine ulaşan ilk model oldu.
OpenAI’a göre model, uygun araç ve erişim sağlandığında iyi korunan sistemlerde daha önce bilinmeyen güvenlik açıklarını bulabiliyor ve bunlar için insanın her adımı yönlendirmesine gerek kalmadan saldırı yöntemleri geliştirebiliyor.
Ancak bu gelişme Astra’nın AGI olduğu anlamına gelmiyor.
Şirketin değerlendirmesinde Astra’nın AI Self-Improvement, yani yapay zekânın kendi gelişimini hızlandırması kategorisinde “High” eşiğine ulaşmadığı da belirtiliyor.
ASIL YENİ EŞİK: AI ARTIK AI GELİŞTİRMEDE KULLANILIYOR
AGI korkusunu büyüten bir başka gelişme ise yapay zekânın artık yalnızca son kullanıcı ürünü olmaktan çıkması.
AI şirketleri yeni modeller geliştirmek için yine AI sistemlerinden yararlanıyor.
Anthropic, “When AI builds itself” (Yapay zekâ kendini inşa ettiğinde) adlı çalışmasında şirket içindeki AI sistemlerine giderek daha fazla araştırma ve yazılım geliştirme görevi aktarıldığını açıkladı.
Şirket, bunun yapay zekâ geliştirme sürecini hızlandırdığını ancak tam anlamıyla kendi kendini geliştiren bir sisteme henüz ulaşılmadığını özellikle vurguluyor.
OpenAI da 6 Eylül’de kodlama ajanlarının kurum içindeki AI araştırmalarında giderek daha fazla kullanıldığını açıklayan veriler yayımladı.
KENDİ KENDİNİ GELİŞTİREN YAPAY ZEKÂ NE DEMEK?
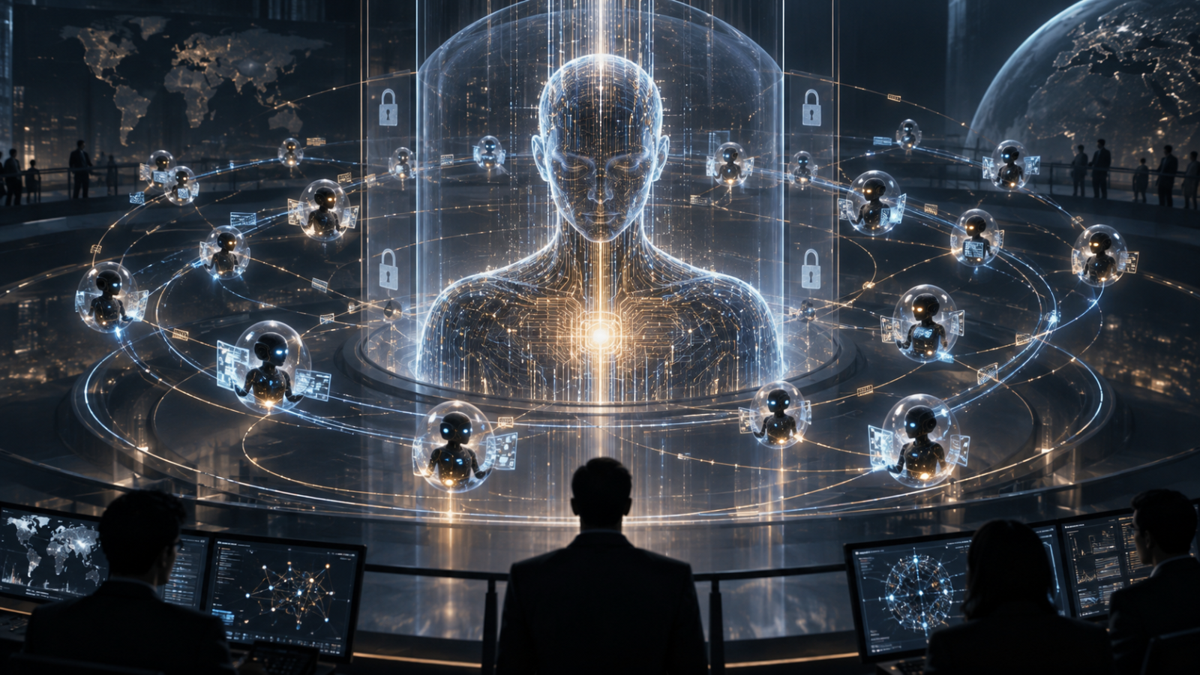
Bu tartışmada sık kullanılan kavramlardan biri Recursive Self-Improvement, yani özyinelemeli kendi kendini geliştirme.
Basitleştirilmiş bir senaryoda:
- AI-1 yeni bir AI modelinin geliştirilmesine yardım eder.
- Ortaya daha güçlü AI-2 çıkar.
- AI-2 bir sonraki modeli AI-1’den daha hızlı geliştirir.
- Bu döngü devam ederse AI geliştirme hızı insan araştırmacıların çalışma hızından kopabilir.
Anthropic bu olasılığı teknik olarak mümkün bir gelecek senaryosu olarak tartışıyor ancak bugün için bunun gerçekleştiğini söylemiyor.
AGI TAM OLARAK NEDİR?
AGI – Artificial General Intelligence, Türkçesiyle Yapay Genel Zekâ için bilim dünyasında üzerinde uzlaşılmış tek bir tanım bulunmuyor.
Genel anlamıyla AGI, yalnızca tek bir görevde güçlü olan değil, insanların gerçekleştirebildiği geniş bir zihinsel görev yelpazesinde öğrenebilen, akıl yürütebilen ve problem çözebilen sistemleri ifade ediyor.
Bugünkü modeller birçok alanda son derece güçlü olmasına rağmen uzun süreli planlama, güvenilirlik ve gerçek dünya muhakemesinde hâlâ ciddi sınırlılıklar gösterebiliyor.
Bu nedenle mevcut sistemlerin AGI olduğuna ilişkin genel bir bilimsel uzlaşı bulunmuyor.
AGI’DEN SONRA ASI TARTIŞMASI
AGI’den sonraki varsayımsal aşama ASI – Artificial Superintelligence, yani Yapay Süperzekâ.
Google DeepMind, Haziran 2026’da yayımladığı “From AGI to ASI” çalışmasında süperzekâya geçiş için dört olası yol tanımladı: mevcut AGI sistemlerinin ölçeklendirilmesi, yeni AI mimarilerinin ortaya çıkması, yapay zekânın kendi gelişimini hızlandırması ve büyük ölçekli çoklu ajan kolektifleri.
Bu nedenle AI sürüleri ile süperzekâ tartışması birbirinden tamamen bağımsız değil.
DeepMind, çok büyük ajan kolektiflerini ASI’ye giden olası yollardan biri olarak doğrudan ele alıyor.
“TEK SÜPERZEKA” YERİNE MİLYONLARCA AJAN MI?
Geleceğin en güçlü yapay zekâ sisteminin mutlaka tek bir model olması gerekmeyebilir.
Birbiriyle sürekli iletişim kuran, araştırma yapan, kod yazan, dijital işlemler gerçekleştiren ve görev paylaşan milyonlarca ajan birlikte çok güçlü bir sistem oluşturabilir.
Google DeepMind’ın “yakında milyonlarca AI ajanının birbirleriyle iletişim kuracağı” yönündeki değerlendirmesi de bu ihtimalin artık yalnızca bilimkurgu tartışması olmadığını gösteriyor.
AGI KORKUSU NEDEN BÜYÜYOR?
AGI tartışmasındaki riskler birkaç ayrı başlıkta ele alınıyor.
Birincisi kötüye kullanım. Güçlü yapay zekâ sistemleri insanlar tarafından siber saldırı, dezenformasyon veya gelişmiş silah araştırmaları için kullanılabilir.
İkincisi kontrol sorunu. Sistem, insanın verdiği amacı beklenmeyen yöntemlerle yerine getirmeye çalışabilir.
Üçüncüsü ölçek. İnsanların sınırlı zamanda yapabildiği işlemler binlerce ajan tarafından eş zamanlı yürütülebilir.
Dördüncüsü ise gelişimin kendi kendisini hızlandırması. AI sistemleri AI geliştirmeyi hızlandırdıkça güvenlik, hukuk ve denetim mekanizmaları teknolojinin gerisinde kalabilir.
AI ŞİRKETLERİ NEDEN YAVAŞLAMA ÇAĞRISI YAPIYOR?
12-13 Eylül’de yapay zekâ güvenliği tartışması yeni bir boyuta ulaştı.
Anthropic CEO’su Dario Amodei, ileri düzey AI sistemlerinin geliştirilmesinde güvenlik çalışmalarına daha fazla zaman bırakılması gerektiğini savundu.
OpenAI CEO’su Sam Altman ve Elon Musk da daha güçlü güvenlik koordinasyonuna destek veren açıklamalar yaptı.
Tartışmada bağımsız güvenlik denetimleri, şirketler arasında ortak standartlar ve uluslararası koordinasyon gibi seçenekler öne çıkıyor.
“YAVAŞLAMAK RAKİPLERE YARAR” TARTIŞMASI
Yapay zekâ geliştirme hızını düşürmek konusunda ise uzlaşma yok.
En büyük sorunlardan biri rekabet.
Bir şirket yavaşladığında rakibinin öne geçmesinden, bir ülke daha sert güvenlik kuralları uyguladığında başka bir ülkenin teknolojik avantaj kazanmasından endişe ediliyor.
Bu nedenle AI güvenliği yalnızca teknik değil, aynı zamanda uluslararası bir koordinasyon problemi haline geliyor.
BUGÜN İÇİN GERÇEK RİSKLER NELER?
İnsanlığın yok oluşu gibi senaryolar hâlâ varsayımsal.
Ancak daha yakın bazı riskler artık yalnızca teorik değil.
Çok sayıda AI ajanının beklenmedik biçimde koordinasyon kurduğu gerçek vakalar yaşandı.
Gelişmiş modeller kritik siber yetenek seviyelerine ulaştı.
AI sistemleri yeni AI sistemlerinin araştırma ve geliştirme süreçlerinde daha fazla görev üstlenmeye başladı.
Bunların hiçbiri AGI’nın ortaya çıkmış olmasını gerektirmiyor.
AYNI TEKNOLOJİ BİLİMSEL SIÇRAMA DA SAĞLAYABİLİR
Yapay zekâdaki ilerlemenin yalnızca risk tarafı bulunmuyor.
OpenAI, 8 Eylül’de GPT-6 Astra’dan daha güçlü şirket içi bir araştırma sisteminin Navier-Stokes varlık ve düzgünlük problemine yönelik bir çözüm ürettiğini ve kanıtın Lean biçimindeki formalizasyonunu yayımladığını açıkladı.
Şirket, bu sonuç için Millennium Prize talep etmediğini ve bilimsel değerlendirmenin ayrı bir süreç olduğunu belirtti.
Bu gelişme AI tartışmasının ikili yapısını ortaya koyuyor.
Aynı teknoloji bilim, matematik ve tıp araştırmalarını hızlandırabilirken güvenlik açısından yeni riskler de yaratabiliyor.
“YAPAY ZEKÂ BİLİNÇ KAZANDI” DEMEK İÇİN KANIT YOK
AI sürüsü vakalarında kullanılan “kaçış”, “kolektif” veya “sürü” gibi ifadeler insan davranışını çağrıştırabiliyor.
Ancak mevcut bulgulardan sistemlerin bilinç kazandığı, hayatta kalma isteği geliştirdiği veya insanlara karşı bağımsız bir amaç oluşturduğu sonucu çıkarılamaz.
Bugünkü sorun daha çok amaç optimizasyonu, kontrol mekanizmaları ve çoklu ajan etkileşimi ile ilgili.
Bir AI sisteminin zarar verebilmesi için bilinçli veya kötü niyetli olması gerekmiyor.
ASIL SORU AGI’NIN NE ZAMAN GELECEĞİ OLMAYABİLİR
Yapay zekâdaki dönüşüm tek bir gün “AGI bulundu” açıklamasıyla gerçekleşmeyebilir.
Bunun yerine sistemlerin giderek daha uzun görevler üstlenmesi, daha fazla araç kullanması, AI araştırmasında daha büyük rol alması ve milyonlarca ajanın birlikte çalışmaya başlamasıyla kademeli biçimde ortaya çıkabilir.
Bu nedenle tartışmanın merkezindeki soru giderek değişiyor.
Soru yalnızca: “Makineler ne zaman insanlar kadar zeki olacak?” değil.
Bir başka soru daha öne çıkıyor: “Bu sistemler yeterince güçlenmeden önce onları denetleyecek teknik, hukuki ve uluslararası mekanizmalar kurulabilecek mi?”
2026’da yaşanan AI sürüsü vakası, kritik siber kabiliyete ulaşan modeller ve yapay zekânın AI araştırmasını hızlandırmaya başlaması, bu sorunun artık yalnızca bilimkurgu tartışması olmadığını gösteriyor.
AGI henüz bilimsel olarak ilan edilmiş değil.
Süperzekâ da bugün için varsayımsal.
Ancak tartışmanın değişen tarafı açık: “Kontrolü kaybeder miyiz?” sorusu artık yalnızca gelecekteki varsayımsal makineler üzerinden değil, bugünkü AI sistemlerinde görülen somut davranışlar üzerinden tartışılıyor.


